Получив доступ к компьютерам и карманным картам игроков с помощью программы Mesh Agent, канадец Пол Грегг грабил их на протяжении нескольких лет. А, возможно, это была целая банда злоумышленников. Только в сети WPN преступники «выиграли» почти $900k.
Первыми об этом сообщили в канале TylerRM GTO or GTFO:
– Тут обнаружилось, что ходят покерные вирусы.
Вот вам батничек (Ред. – файл, который можно скачать по ссылке выше) от Mobius Poker.
Прогоните. Особенно те, кто играет кэш. Особенно те, кто играет дорого.Если найдете у себя Mesh Agent (Ред. – софт, который дает удаленный доступ к компьютеру и позволяет видеть карты оппонента), то компьютер надо выбрасывать. Оказалось, заражено довольно много игроков высоких лимитов.
Через несколько часов Avr0ra написал большой пост с подробностями:
– Страшные новости от кэшевиков высоких лимитов, 10+ (а может и еще больше) регов были заскамлены на несколько миллионов $ на GG, ACR и Coin.
Читер (скорее всего группа) каким-то образом установил множеству разных регов свой шпионский софт и получил доступ к экрану этих игроков.
Мошенник действовал достаточно умно, чтобы не спалиться моментально, и в течение многих месяцев охотился за теми регами, кому удалось установить троян.
По итогу его все таки удалось вычислить (иногда он жадничал и палился, + в целом показывал настолько хорошие результаты, что начали разбираться, и нашли закономерность, что все деньги он выиграл у определенных регов, и 90%+ своих раздач сыграл именно с ними за столами, то есть целенаправленно их селектил, ну и после нашли уже и сам троян).
Почти наверняка троян распространили с помощью какого-то покерного софта (скорее всего даже несколькими путями), трекера или программы для расстановки столов. Через фишинг письма на почту этот троян тоже пихали, в общем работали по всем фронтам
Вроде бы через Intuitive tables (аналог Jurojin) устанавливали, но может и через другие (возможен сговор с разработчиками).
Сам троян называется Mesh Agent (можете поискать у себя процесс, или его следы).
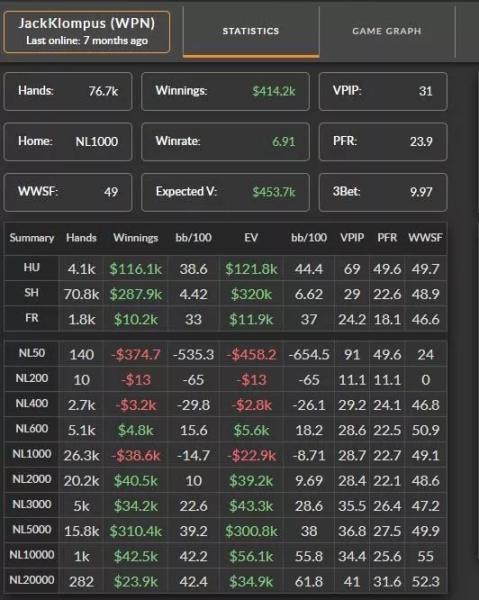
Основные ники читера с ACR и его реалнейм с GG (вместе с палевной раздачей) на скринах:
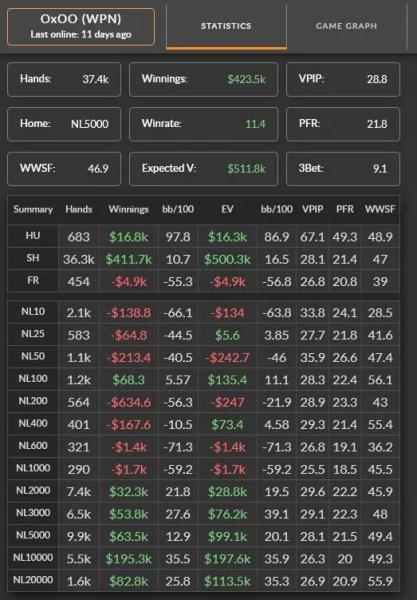
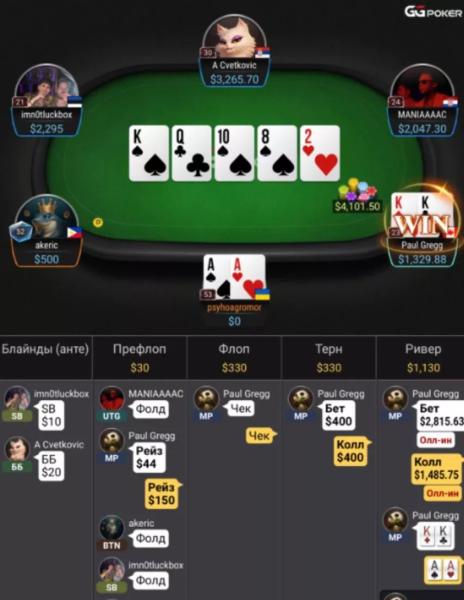
Мало кто умеет учиться на чужих ошибках, но можете попытаться (весь околопокерный софт без открытого исходного кода – надо, видимо, удалять с рабочего компьютера).
Удивительно еще, что они через покер работали (деньги, конечно, немаленькие энивей), но если такие возможности по внедрению троянов у них были, почему просто крипту не крали или более глобальными взломами не занялись? Но это все риторические вопросы конечно.
– Эта раздача с королями – пример, что он не совсем в тупую играл, а еще пытался под СБ рума не попасться, – пояснил Алексей в комментариях.
– А кто нашел, работяги заскамленные или СБ? – уточнил Багровый Грехометр.
– Работяги офк.
– NL10 даже с читами не бьется? – заметили комментаторы.
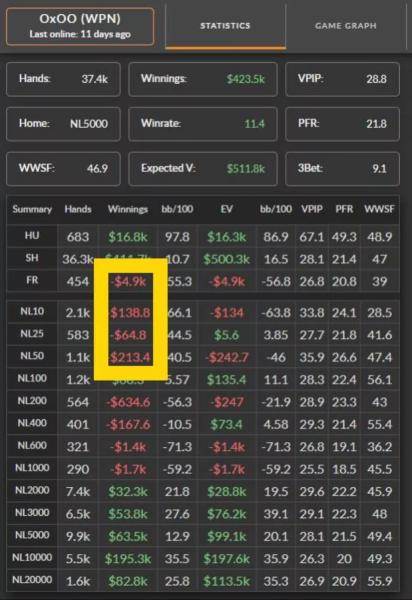
Глеб «psyhoagromor» Ковтунов, чью раздачу выложили на скрине, в комментариях сообщил, что, вероятно, проиграл мошеннику больше всех:
– Я с апреля месяца в частных переписках обвинял Пола Грега в читинге, раздача выше без контекста не особо репрезентативная (но когда человек против вас не может проиграть банк больше 30бб, а против любой руки всегда выбирает идеальные линии и сайзинги, складывается впечатление, что тебя просто кружат на карусели абсурда). Месяц назад меня добавили в группу хайстейкс antiRTA, и я сразу же выкатил пост про свои подозрения в его адрес. Через два дня он словил джек-пот😂 и за столами больше не появлялся. Предположу, раз он мог видеть мои экран, то и переписку видел тоже. Вероятнее всего выводил все бабки и заметал следы; почти у всех, кого он обул, он самостоятельно этот меш с компа удалил, но следы все равно остались.
– А сколько рук примерно сыграл с читером, и если не секрет много выиграл он?
– Рук до хера, думаю я один из топ-лузеров против него, он видел карты только тех, у кого стоит троян, и это одна из причин по которой его СБ не могла вычислить.
– Против меня Пол Грег топ-виннер на GG – у меня стоял мэш, – сообщил еще один игрок в комментариях к новости.
А в комментариях канала TylerRM нашелся другой пострадавший.
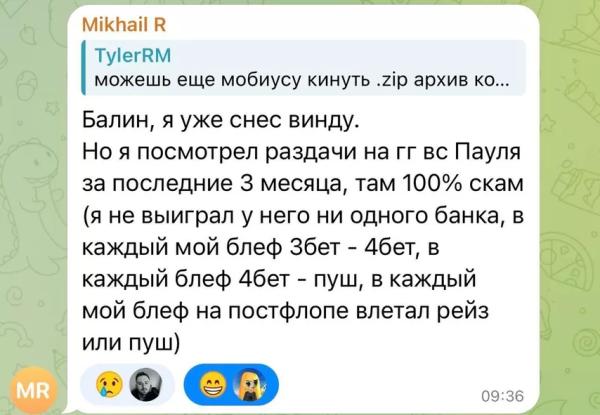
– Интересно, может есть инфа, как человек смог обойти антивирусы, или почему антивирус вообще никак не реагировал на этот софт? – поинтересовался Elendil
– Я бы пока не стал грешить именно на покерный софт, – ответил Глеб. – Что интересно — MeshAgent сам по себе легитимный софт для удаленного доступа, и, судя по тому, что мы сейчас нашли на заражённых компьютерах, антивирусы могли вообще никак на него не реагировать. Например, у меня он работал достаточно долго, а Defender его как угрозу не детектил.
Поэтому сейчас главный вопрос даже не в том, какой софт мы ставили, а как злоумышленник первоначально получил возможность установить MeshAgent. Вот когда станет понятен вектор заражения, тогда уже можно будет делать выводы, был ли это какой-то сторонний покерный софт, фишинг, эксплойт или что-то ещё.
Ещё важный момент: уже всплывала довольно подозрительная история с софтом для тейбл-селекта и найденными в нём артефактами/логикой, связанной с определением конкретных игроков. Поэтому полностью исключать сторонний покерный софт как возможный вектор заражения я бы точно не стал.
Но у меня, например, этого конкретного софта никогда не было, а MeshAgent на компьютере всё равно обнаружился. Поэтому вполне возможно, что векторов заражения было несколько, либо мы пока просто не нашли общий источник.
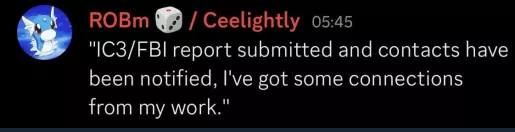
Один из коллег TylerRM написал, что данные на мошенника уже переданы в ФБР и другие службы.
Примеров, когда покерные мошенники подвергались официальному судебному преследованию, не так много, но они есть.
Самый громкий пример – Питер Йепсен, которого в Дании приговорили к трем годам тюрьмы.
 Новость Нечестное преимущество Петера Йепсена: от рекордных банков в онлайне до тюрьмы Читать
Рассказываем о нелегкой судьбе датчанина, который на заре своей карьеры выиграл EPT и участвовал в огромных банках в онлайне, потом украл миллионы у своих коллег и, видимо, в ближайшее время окажется за решеткой.
Читать
На CoinPoker Пол Грегг играл под ником Europe.
Lorem выложил скрин поста Патрика Леонарда, в котором он пишет, что на CoinPoker он был забанен еще два года назад.
– Примерно два года назад наша служба безопасности обнаружила, что один игрок делает кое-что запрещенное. Его забанили и конфисковали $100k. За использование GTOWizard или чего-то подобного так строго не наказывают.
Чувак воспринял это очень болезненно, пожаловался в игорную комиссию, очень хотел вернуть деньги и настаивал на невиновности.
Рум к такому был готов, у нас были все доказательства, и мы были готовы судиться. Но после этого он затих.
Имя, на которое был зарегистрирован аккаунт… Пол Грегг.
$100k компенсировали пострадавшим, одним из них был Nacho (Ред. – речь, скорее всего, о топ-реге Игнасио «Nacho124441» Мороне), он может это подтвердить.
На Coin он играл под ником Europe.
Это очень очень очень чувствительная информация, я ей делюсь, потому что уверен, что в такие моменты комьюнити должно объединять усилия, даже если румы не хотят делиться информациеей по юридическим причинам.
Насколько я понимаю, на GG он больше играть не сможет, если только он не в сговоре с самим румом, или их служба безопасности совершенно некомпетентна.
Boris Grabowski поразился беспечности мошенников:
– По истории с хакерами (более вероятно, что это работа команды нежели одиночки) достаточно примечательный момент, что они трудились добротно и проделан большой объем работы (фишинговые имейлы, фейк сайты, взлом большей части покерного софта), но при этом о своей безопасности позаботились не сильно. Достаточно легко удалось установить и личность и место жительства номинального владельца аккаунтов (а он на всех сайтах играл на свое имя). Он даже не прятал, что живет почти через дорогу с офисами GG (но роль GG тут не ясна). Так же удалось многое узнать о процессе через логи винды, которые они не позаботились почистить, лишь когда в соц сетях началась движуха, они начали удалять все что успеют с компьютеров жертв.
Это все к тому, что с нынешним отношением румов и законодательства к таким мошенникам они чувствуют себя в безопасности относительно последствий.
Подробности дела и все новости можно найти в каналах GTO or GTFO и A-Game.
В зарубежном комьюнити новость пока не вышла в паблик. Основное обсуждение идет в закрытых группах хайстейкс регов. Ночью была открыта тема на 2+2 с дословным переводом поста A-Game, но большого резонанса она пока не вызвала.
https://forumserver.twoplustwo.com/misc.php?do=tpt-new-forum&destination=%2FNews-Views-and-Gossip%2F13ytv%2FScary-News
GipsyTeam будет следить за развитием этой истории.